
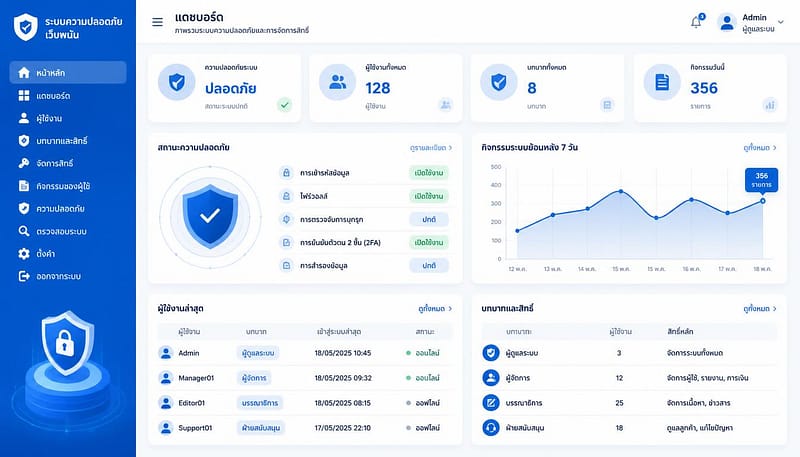
TheMetric รองรับเครื่องมือด้านการควบคุมการเข้าถึงและตรวจสอบการใช้งานหลายประเภท โดยแบ่งเป็นการกำหนดสิทธิ์ การยืนยันตัวตน การจัดการบัญชี และการบันทึกประวัติ
ระบบรองรับการกำหนดให้ผู้ดูแลต้องยืนยันตัวตนซ้ำก่อนดำเนินการบางประเภท แนวทางนี้ช่วยเพิ่มการตรวจสอบในขั้นตอนที่มีความสำคัญ โดยเฉพาะการทำงานที่เกี่ยวข้องกับข้อมูลหรือการตั้งค่าที่มีผลต่อระบบ
ระบบมีเครื่องมือสำหรับบริหารบัญชีผู้ดูแล เพื่อให้สามารถกำหนดผู้ใช้งานและสิทธิ์ที่เกี่ยวข้องตามหน้าที่ของทีมงานการสร้างหรือเปลี่ยนแปลงสิทธิ์บัญชีผู้ดูแลควรดำเนินการผ่านขั้นตอนที่ได้รับอนุญาต และมีการทบทวนสิทธิ์เป็นระยะ
TheMetric รองรับการยืนยันตัวตนแบบ 2FA เพื่อเพิ่มขั้นตอนตรวจสอบก่อนเข้าสู่ระบบ การใช้ 2FA ช่วยลดความเสี่ยงบางประเภทจากรหัสผ่านที่ถูกเปิดเผยหรือถูกนำไปใช้โดยบุคคลอื่น แต่ไม่ได้รับประกันว่าจะป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตได้ทุกกรณี
TheMetric ระบุว่ารองรับการอนุมัติ Login ผ่าน Telegram เพื่อใช้เป็นอีกขั้นตอนหนึ่งของกระบวนการตรวจสอบการเข้าสู่ระบบรายละเอียดวิธีการอนุมัติ เงื่อนไขการใช้งาน และมาตรการป้องกันการอนุมัติโดยบุคคลที่ไม่ได้รับอนุญาต ควรตรวจสอบผ่าน Demo และเอกสารทางเทคนิคของระบบ
TheMetric รองรับการตรวจสอบ Admin Logs ย้อนหลัง เพื่อช่วยให้ผู้ดูแลติดตามประวัติการทำงานและตรวจสอบกิจกรรมที่ระบบบันทึกไว้ควรตรวจสอบเพิ่มเติมว่าระบบจัดเก็บเหตุการณ์ประเภทใด ระยะเวลาการเก็บข้อมูลเท่าใด และมีมาตรการป้องกันการแก้ไขประวัติหรือไม่
Role-Based Access Control หรือ RBAC คือแนวทางควบคุมการเข้าถึงระบบโดยกำหนดสิทธิ์ตามบทบาทของผู้ใช้งานTheMetric มีฟังก์ชัน Role และ Permissions ซึ่งสามารถใช้กำหนดขอบเขตการเข้าถึงแต่ละเมนูตามความรับผิดชอบของผู้ดูแล ซึ่งสามารถ นัดชม Demo ระบบความปลอดภัย ได้เลย

เจ้าหน้าที่แต่ละฝ่ายอาจต้องใช้เครื่องมือแตกต่างกัน เช่น ระบบสมาชิก ระบบรายงาน หรือระบบจัดการเนื้อหา การกำหนด Role ช่วยให้การจัดการสิทธิ์เป็นสัดส่วนมากขึ้น และลดความจำเป็นในการให้ทุกบัญชีเข้าถึงทุกฟังก์ชัน
Permissions ใช้กำหนดขอบเขตการเข้าถึงตามความสามารถของระบบ โดยควรใช้หลักการให้สิทธิ์เท่าที่จำเป็นต่อการทำงาน
เมื่อพนักงานเปลี่ยนบทบาทหรือสิ้นสุดหน้าที่ ควรมีกระบวนการตรวจสอบและปรับปรุงสิทธิ์ เพื่อป้องกันการคงสิทธิ์ที่ไม่จำเป็น
แม้ทั้งสองฟีเจอร์จะช่วยเพิ่มการตรวจสอบตัวตน แต่มีวัตถุประสงค์ในการใช้งานที่ต่างกัน
เป็นการเพิ่มปัจจัยยืนยันตัวตนนอกเหนือจากรหัสผ่าน โดยรูปแบบปัจจัยที่รองรับขึ้นอยู่กับระบบที่ใช้งานจริง
ใช้เพิ่มขั้นตอนตรวจสอบก่อนทำงานบางประเภท แม้ผู้ดูแลจะเข้าสู่ระบบแล้วก็ตาม
การยืนยันตัวตนและการกำหนดสิทธิ์เป็นมาตรการคนละประเภท การยืนยันว่าบุคคลนั้นเป็นใครไม่ได้หมายความว่าบุคคลนั้นควรเข้าถึงทุกข้อมูลหรือทุกฟังก์ชัน

ใช้ทบทวนกิจกรรมที่ระบบบันทึกไว้ เพื่อประกอบการตรวจสอบเหตุการณ์หรือการดำเนินงานที่เกี่ยวข้อง
ก่อนใช้งานจริง ควรตรวจสอบว่าระบบมีการบันทึกเวลา ตัวตนผู้ดำเนินการ ประเภทกิจกรรม และผลลัพธ์ของรายการอย่างไร รวมถึงมีนโยบายเก็บรักษาข้อมูลที่เหมาะสมหรือไม่
ประวัติการดำเนินงานสามารถเป็นข้อมูลประกอบเมื่อเกิดข้อสงสัยเกี่ยวกับการเปลี่ยนแปลงข้อมูลหรือการใช้งานระบบ

การดูแลข้อมูลสมาชิกควรจำกัดเฉพาะบุคลากรที่มีหน้าที่เกี่ยวข้อง และต้องคำนึงถึงข้อกำหนดด้านความเป็นส่วนตัว
การตรวจสอบรายการ การเปลี่ยนแปลงข้อมูลทางการเงินควรมีกระบวนการอนุมัติที่เหมาะสม พร้อมหลักฐานตรวจสอบย้อนหลัง
นอกเหนือจาก Role และ 2FA ควรตรวจสอบมาตรการอื่น เช่น การเข้ารหัสข้อมูล การสำรองข้อมูล การจัดการช่องโหว่ และการดูแลโครงสร้างพื้นฐาน ซึ่งยังไม่มีรายละเอียดที่ยืนยันจากข้อมูลผลิตภัณฑ์ที่ได้รับ
การประเมินระบบไม่ควรพิจารณาจากจำนวนฟีเจอร์ความปลอดภัยเพียงอย่างเดียว แต่ควรตรวจสอบการทำงานจริงและขอบเขตที่รองรับ
ควรตรวจสอบว่า Permissions ครอบคลุมระดับเมนูหรือระดับการกระทำ และสามารถแยกสิทธิ์การอ่าน แก้ไข และอนุมัติได้หรือไม่
ตรวจสอบประเภทกิจกรรมที่บันทึก ระยะเวลาเก็บข้อมูล และวิธีป้องกันการเปลี่ยนแปลงประวัติ
ควรยืนยันวิธีการยืนยันตัวตนที่ระบบรองรับ รวมถึงขั้นตอนกู้คืนบัญชีและการจัดการกรณีอุปกรณ์ยืนยันตัวตนสูญหาย
ควรขอข้อมูลเกี่ยวกับการทดสอบช่องโหว่ การทดสอบเจาะระบบ และกระบวนการแก้ไขปัญหาด้านความปลอดภัย หากผู้ให้บริการมีหลักฐานดังกล่าว